Overview
권한 및 보안 관리란?
기능·속성·라이프사이클·검색 결과까지, 네 가지 영역에서 정보 접근을 제어합니다.
기능 제어
- 사용자별 모듈 사용 제어
- 사용자별 기능 사용 제어
- 사용자별 관계 조회 제어
속성 제어
- 리스트 컬럼 제어
- 등록정보 속성 제어
라이프사이클 제어
- 상태별 실행권한 제어
- 상태별 접근권한 제어
검색 필터링
- 분류(Class) 사용 유무 설정
- 내 정보만 보기 설정
- 승인본만 보기 설정
- 최종 승인본만 보기 설정
01 · Mechanism
보안 메커니즘
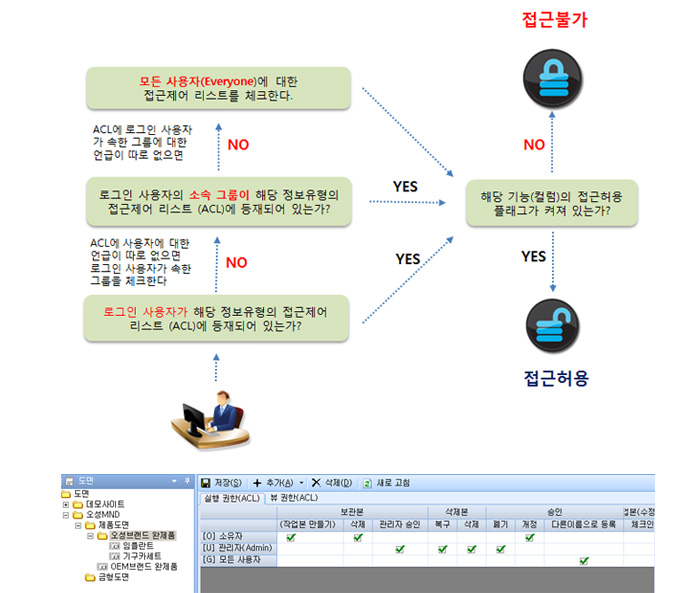
기능을 실행할 때, 특정 정보유형에 대한 특정 기능의 실행(접근) 권한을 체크합니다.
- 01로그인 사용자가 해당 정보유형의 접근제어 리스트(ACL)에 등재되어 있는지 확인합니다.
- 02없으면 로그인 사용자가 속한 소속 그룹이 ACL에 등재되어 있는지 확인합니다.
- 03그룹에 대한 언급도 없으면 모든 사용자(Everyone)에 대한 접근제어 리스트를 확인합니다.
- 04등재되어 있으면 해당 기능(컬럼)의 접근허용 플래그가 켜져 있는지 확인해 접근허용 / 접근불가를 결정합니다.
02 · 권한관리 기능모듈
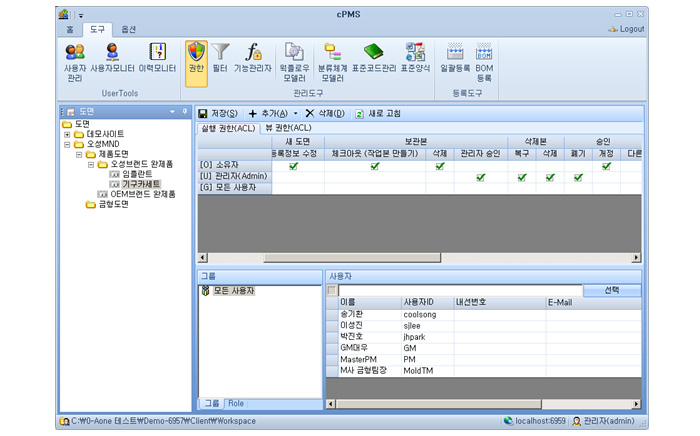
권한설정
사용자 / 그룹 / 롤(역할)별로 특정 정보에 대한 접근 권한과 특정 기능의 실행 권한 등을 제어합니다.
02 · 권한관리 기능모듈
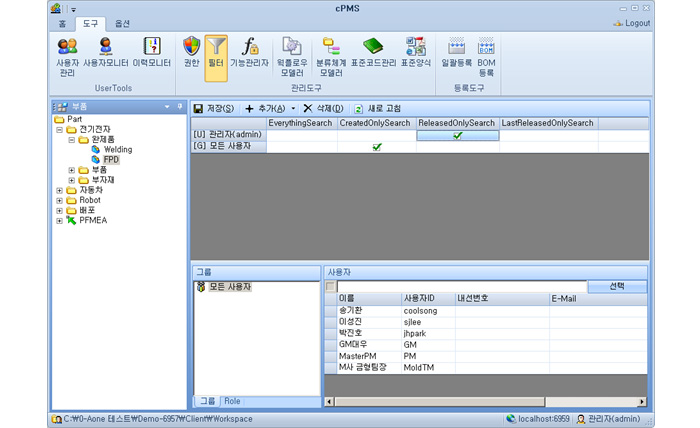
정보 열람 제어 (필터링)
특정 정보 분류체계 구조(디렉토리)에 대한 열람용 접근 권한을 필터링합니다.
02 · 권한관리 기능모듈
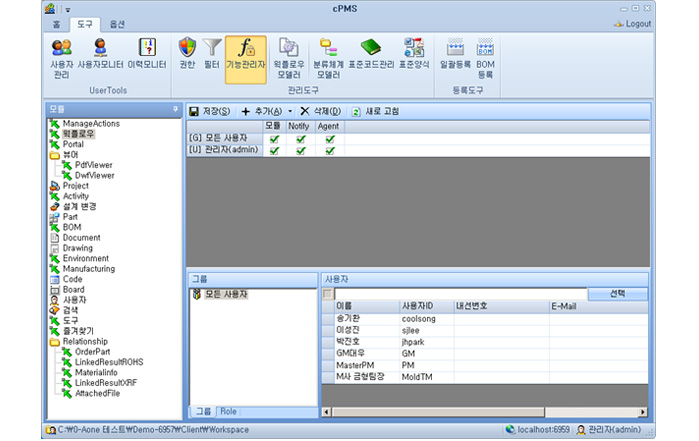
기능관리자
사용자에게 제공되는 기능 모듈에 대한 권한을 제어합니다.
우리 회사에 맞는 PLM,
함께 설계해 보세요.
업무 현황을 알려주시면 PLM 전문 컨설턴트가 도입 범위와 일정을 제안해 드립니다.